


 WhatsApp


Wir wurden vom IT-Leiter eines deutschen Ingenieurunternehmens beauftragt, seine Daten nach einem massiven Ransomware-Angriff durch AKIRA zu retten, der die gesamte Produktion gelähmt hatte.
📋 Steckbrief des Einsatzes
- Ziel: Ingenieurunternehmen (Industriesektor)
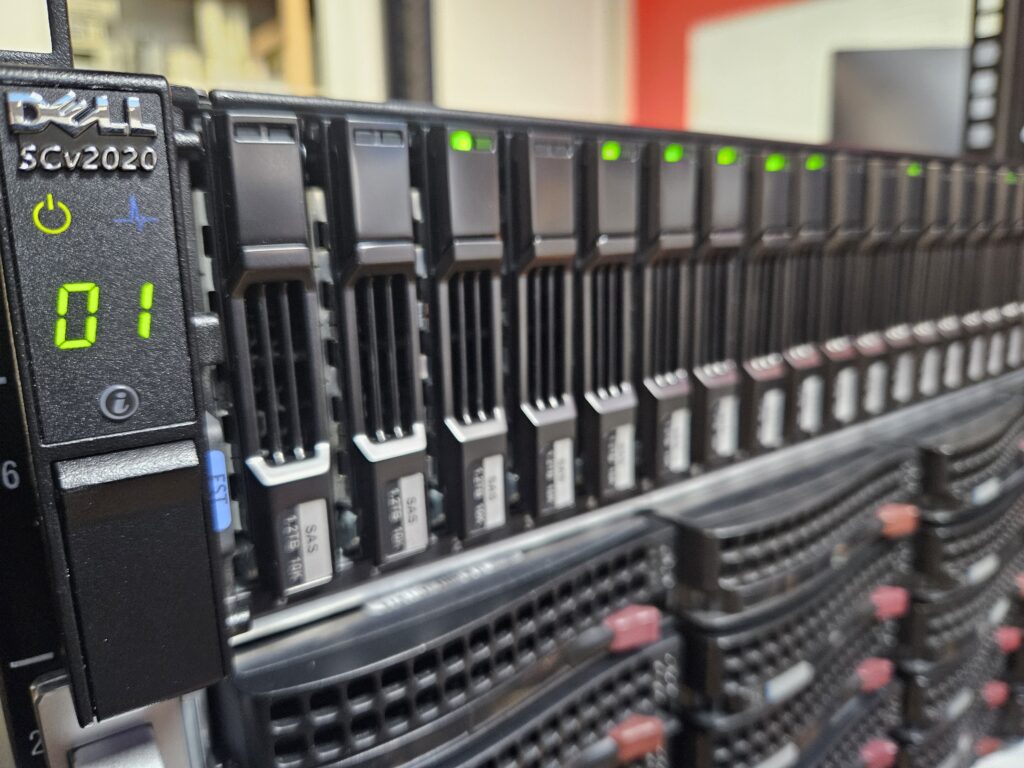
- Infrastruktur: SAN Dell Compellent SCv2020, Dell PowerEdge R730 / R730xd
- Umgebung: ESXi, Windows NT4 (Legacy), Oracle DB, Veeam Backup
- Technische Herausforderung: Gelöschte Veeam-Backups, SAS-Festplatten mit T10 PI, deduplizierte Volumes
- Ergebnis: Über 90 % der Daten wiederhergestellt (6 TB Nutzdaten rekonstruiert)
Kontext und Umfang des Einsatzes
Während das ursprüngliche Szenario noch auf eine Standard-Wiederherstellung schließen ließ (da die verschlüsselten virtuellen Produktionsmaschinen und die zugehörigen Veeam-Backups theoretisch vorhanden waren), zeigte die Realität vor Ort schnell einen weitaus höheren Komplexitätsgrad:
- Eine im Rohzustand gelieferte Infrastruktur: Aufgrund der vollständigen Zerstörung seines Hypervisors entschied sich der Kunde, uns sein gesamtes Speichersystem anstelle von nur den verschlüsselten virtuellen Maschinen (VMs) zu übergeben. Obwohl dieser Ansatz die Gesamtchancen auf eine Datenwiederherstellung optimiert, erfordert er im Gegenzug den vollständigen Wiederaufbau einer kompletten Hardware-Infrastruktur – unter strikter Wahrung der Integrität für forensische Zwecke.
- Kompromittierte Sicherungen: Die Angreifer hatten die Veeam-Backups gelöscht und das Volume teilweise überschrieben, um den Schaden zu maximieren.
- Ein dynamischer organisatorischer Kontext: Das Zielunternehmen, eine Tochtergesellschaft einer französischen Gruppe, befand sich mitten in der Umstrukturierung seiner IT-Infrastruktur und in der Übergangsphase eines ERP-Wechsels. Dies erschwerte den Zugriff auf Architekturinformationen erheblich.
Am Vorabend eines Feiertags lieferte uns eine Führungskraft des Unternehmens die gesamte Hardware direkt in unser Labor:
- Produktion / Hypervisor: 2 Dell PowerEdge R730-Server (redundante Konfiguration)
- Speicher: 1 SAN Dell Compellent SCv2020
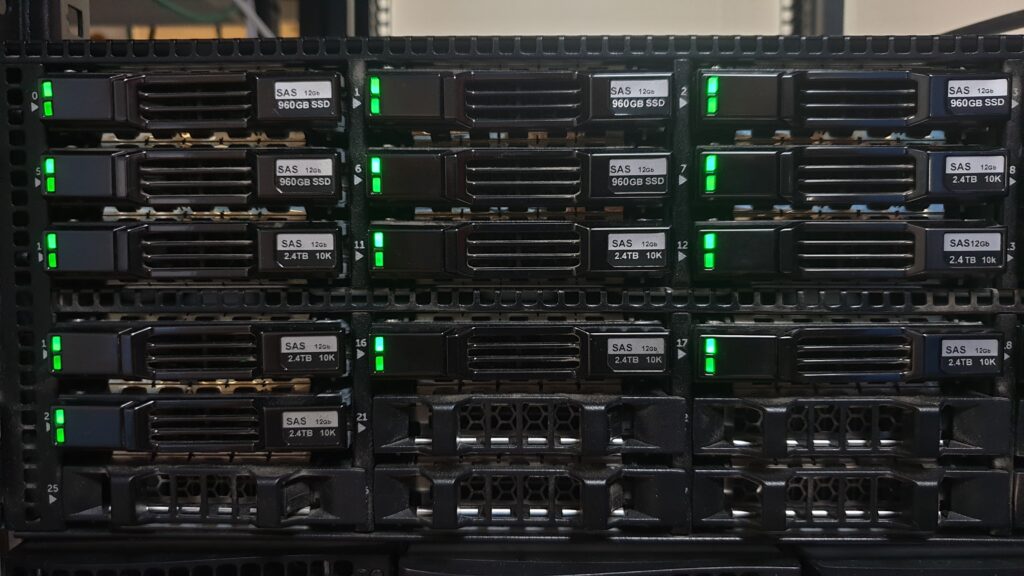
- Sicherung: 1 Dell PowerEdge R730xd-Server mit den Veeam-Backups
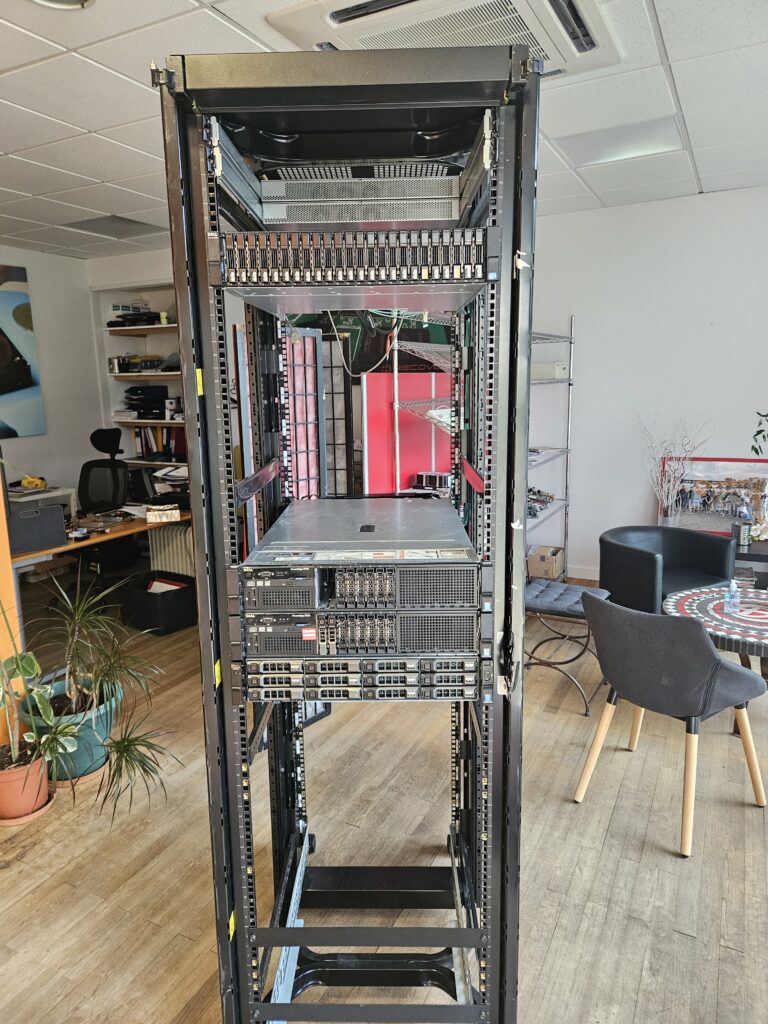
Der gezielte Einsatz betraf etwa zehn VMs, konzentrierte sich jedoch vorrangig auf 4 kritische VMs: 2 Dateiserver und 2 Anwendungsserver, auf denen Oracle-Datenbanken unter einer Legacy-Windows-NT4-Umgebung gehostet wurden.
Phase 1: Hardware-Sicherung und Low-Level-Behandlung
Beweits bei den ersten Analysen stellten wir physische Fehler an der Hardware fest. Wir haben unseren Einsatz umgehend abgesichert, indem wir ein vollständiges Klonen der Infrastruktur durchführten – ein essenzieller Schritt, um eine vollständige Reversibilität (Forensik, Rollback) zu gewährleisten und im Bedarfsfall die Rückkehr zum Ursprungszustand des Speichersystems zu ermöglichen.
Diese Phase brachte eine wichtige technische Besonderheit ans Licht: Alle SAS-Festplatten des SAN nutzten einen T10-Schutz, bekannt als Data Integrity Fields (oder T10 PI). Diese Eigenschaft erforderte den Einsatz spezieller Werkzeuge, die für die Interaktion mit diesen Nicht-Standard-Blockgrößen unerlässlich sind. Dieser Schritt erwies sich als entscheidend: Die kleinste Beschädigung oder Auslassung im Zusammenhang mit dem T10-Schutz hätte dazu geführt, dass die Festplatten vom Controller des ursprünglichen Speichersystems nicht mehr gelesen werden konnten, was eine Wiederherstellung des Ausgangszustands unmöglich gemacht hätte.
Phase 2: Logische Wiederherstellung und Datenrekonstruktion
Nachdem die Infrastruktur physisch abgesichert war, begannen unsere Ingenieure mit der logischen Rekonstruktion. Angesichts mehrerer großer technischer Herausforderungen war hierfür tiefgreifendes Fachwissen erforderlich:
- Wiederherstellung des Volume-Zugriffs: Da der ursprüngliche Hypervisor zerstört war, stellten wir den Zugriff auf die Volumes wieder her, indem wir die Infrastruktur auf einer ESXi-Umgebung eines Drittanbieters starteten. Um absolute Sicherheit zu gewährleisten und keine Parameter der Kundenkonfiguration zu verändern, erfolgte dieser Start isoliert über ein bootfähiges physisches Medium (CD/DVD) – eine bewährte (manche würden sagen „klassische“) Methode, die garantiert, dass das Host-System nicht verändert wird.
- Rekonstruktion nach Überschreibung: Das teilweise Überschreiben der Veeam-Volumes durch die Angreifer führte zu einer Fragmentierung und Beschädigung der Daten. Unsere Teams führten umfangreiche manuelle Rekonstruktions- und Reparaturarbeiten durch, um die noch nutzbaren Restdaten zu extrahieren.
- Unterschätztes Datenvolumen: Der primäre Dateiserver, der anfangs mit 600 GB angegeben worden war, enthielt in Wirklichkeit mehr als 1,6 TB an Nutzdaten. Die Verarbeitung dieser Datenmenge mit unterschiedlichsten Dateigrößen erforderte eine Optimierung unserer Rechen-Warteschlangen, um die Bearbeitungszeiten zu minimieren.
- Interdependenz durch Deduplizierung: Die Aktivierung der Dateideduplizierung auf allen VMs erhöhte den technischen Anspruch der Datenrettung erheblich. Bei diesem Verfahren wird jede Datei in eine Vielzahl geteilter Blöcke zerlegt. Im Katastrophenfall bedeutet diese miteinander vernetzte Architektur, dass ein einziger beschädigter Block mehrere virtuelle Maschinen beeinträchtigen kann. Unsere Experten mussten mit chirurgischer Präzision vorgehen, um die logische Konsistenz der deduplizierten Volumes zu wahren.
Erzielte Ergebnisse
Die von Recoveo eingesetzten fortschrittlichen Methodiken ermöglichten es, angesichts der Schwere des Angriffs hervorragende Ergebnisse zu erzielen:
- Dateiserver: Vollständige Wiederherstellung und Rekonstruktion von fast 6 TB Nutzdaten (Volumen nach Deduplizierung).
- Datenbanken: Erfolgreiche Reparatur und Extraktion der Oracle-Datenbank, die genau auf den Zustand unmittelbar vor dem Absturz zurückgesetzt wurde.
- Anwendungsumgebung: Nur eine der beiden Legacy-Anwendungen konnte nicht rekonstruiert werden. Dies lag an der inhärenten Struktur des Windows-NT4-Dateisystems (HPFS/FAT), das gegenüber massiver Datenbeschädigung deutlich weniger resilient ist als das moderne NTFS.
Wurden Ihre SAN-Server ebenfalls Opfer eines Angriffs und eines vergleichbaren Datenverlusts?
